發表文章

Redhat Root 密碼重製 (Centos適用)

圖片
Redhat 7 適用方法: 首先進入選單之後案E編輯選擇的物件。 找到一行 lunux16開頭的,按鍵盤END,最後加入一個 rd.break。 switch_root:/# mount -o remount,rw /sysroot switch_root:/# chroot /sysroot            sh-4.2# passwd                        #變更root密碼 sh-4.2# touch /.autorelabel      #重新製作SELinux標籤          sh-4.2# exit switch_root:/# reboot               #重新開機 會重開機兩次,第一次會重新製作SELinux標籤,第二次才會正常進入Redhat,就可以使用新的Root密碼登入。 Redhat 6 以前適用方法: 按任何鍵進入選單。 按下e。 找到kernel開頭的,按下e編輯。 在參數最後新增 single,想要進入單人模式,然後按ENTER。 最後選擇b去boot。 進入單人模式之後就可以拿到 root shell,這時候就可以改密碼了。 參考資料: Redhat官方文件 https://access.redhat.com/documentation/en-us/red_hat_enterprise_linux/7/html/system_administrators_guide/sec-terminal_menu_editing_during_boot#sec-Recovering_Root_Password https://access.redhat.com/documentation/en-us/red_hat_enterprise_linux/6/html...

Windows 本機 administrator密碼重製

圖片
有時候Windows administrator忘記密碼真的很麻煩,這時候可以透過一些第三方工具來重製。 使用這些工具要記得選擇光碟或是USB開機。 比方說以下BLOG提供一個WINPE就是可開機的Windows光碟,OS都放在記憶體裡,所以重開機都會不見,但我們可以使用他包的工具來重製密碼,這裡要注意因為Windows的磁碟代號C被開機光碟佔走,所以是使用D來找尋SAM(windows帳號密碼儲存地方)檔案。 http://hsuanthony.pixnet.net/blog/category/63637 Offline NT Password & Registry Editor 也是一個Linux的破解Windows密碼軟體,下載下來用他來開機,不過比較麻煩的事都是純文字介面。 http://pogostick.net/~pnh/ntpasswd/ 我們要重製的Administrator帳號RID為 1f4。 重製密碼為空白。 讓帳號unlock。 這裡一定要選擇Y才會讓做的東西生效。 這時候要下Ctrl + Alt + Del 離開。

Windows虛擬機的網路卡突然消失

圖片
前幾天有同事反應Windows虛擬機的網路卡突然不見了,連進去看果然消失了。 可是查看虛擬機設定網路卡還是存在。 想新增網卡也不行,有錯誤訊息產生。 後來把這台虛擬機做Vmotion之後,才看到網路卡不見的狀況,之後新增網卡成功,虛擬機網路才正常。 查看LOG,發現跟KB  https://kb.vmware.com/s/article/1020718  此篇很像, Cause ESX/ESXi 4.x and later version included a feature called HotPlug. In some deployments virtual NICs can appear as removable devices on the System Tray in Windows guest operating systems. Problems can occur if you mistake this device for one that you can safely remove. This is particularly true in VMware View environments, where interaction with the Desktop is constant. Note : Do not remove virtual NICs from the Windows System Tray. 網卡為HotPlug裝置所以可以移除成功,並且順便把設定檔的網卡拿掉。 目前的解法在KB下面有寫,就是移除HotPlug功能,但之後就不能在線上增加裝置,所以要請使用者小心不要點到這個。

容錯移轉叢集介紹

圖片
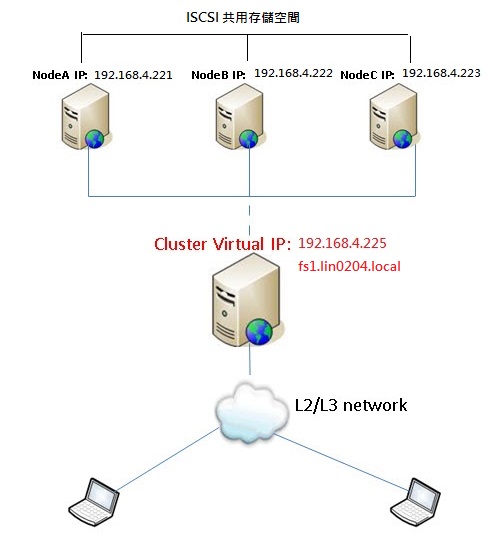
傳統我們用Vsphere的HA保護虛擬主機的話,如果ESXI硬體死掉了,他會在其他台ESXI中開啟虛擬機,但是這樣還是會發生一些問題。 1.如果服務死了 但是系統沒死,這樣服務不會重啟。 2.如果因為更新重新開機的話,服務會死一段時間。 因此我們只保護到硬體,但沒有保護到服務。 我們目前看到dhcp的服務在Host3。 我們觀察到目前DHCP在Host3是有開啟,然後dhcp.lin0204.local的IP192.168.4.229也在Host3,DHCP檔案放置的共用儲存空間I槽也在Host3。 我們故意把Host3的DHCP服務關閉,他發生容錯移轉到Host2,然後dhcp.lin0204.local的IP192.168.4.229移轉到Host2,DHCP檔案放置的共用儲存空間I槽也移轉到Host2。 我們故意把Host2關機,發現file serve和dhcp的服務都移轉到Host3。 使用者掉一個封包,服務不受影響。 發現F槽和I槽共用儲存空間都移轉到Host3,由於資料都在,難怪服務可以繼續。 結論: 容錯移轉叢集通常同時只有一台在提供服務,因此叢集中越多台並不會增加附載能力,如果偵測到服務或主機死掉就會進行容錯移轉,共用儲存空間ISCSI或FCSAN不是必要的,但是通常服務都會需要檔案放置空間,因此進行容錯移轉的時候連共用儲存空間都會需要過去。

Microsoft NLB unicast mode

圖片
Microsoft NLB簡單來說就是分流,幾台電腦組成一個VIP,網頁使用者永遠只要存取這個VIP,但是後端可能是由多台網頁伺服器組成,回應服務,最後透過演算法達到負載平衡。 設定來說我們使用單點傳播。 他會把NLB叢集中每台電腦的MAC改成一樣,但是MAC重複真的沒問題嗎? 我們擷取一下封包,發現當ARP回應的時候, 192.168.4.225 is at 02:bf:c0:a8:04:e1, 但是卻是由三台NLB主機帶 02: 01 :c0:a8:04:e1、 02: 02 :c0:a8:04:e1、02: 03 :c0:a8:04:e1 這三個MAC回應。 由於交換器只會學習來源IP,因此永遠學不到  02:bf:c0:a8:04:e1。 我們對IIS網頁發出要求,查詢ARP 192.168.4.225 MAC為  02:bf:c0:a8:04:e1。 但是交換器沒有學到這個MAC,根據原理,他會flooding一份到所有port上, 3台NLB叢集都收到了,最後根據演算法,由02來回應。

網路協定的加密

圖片
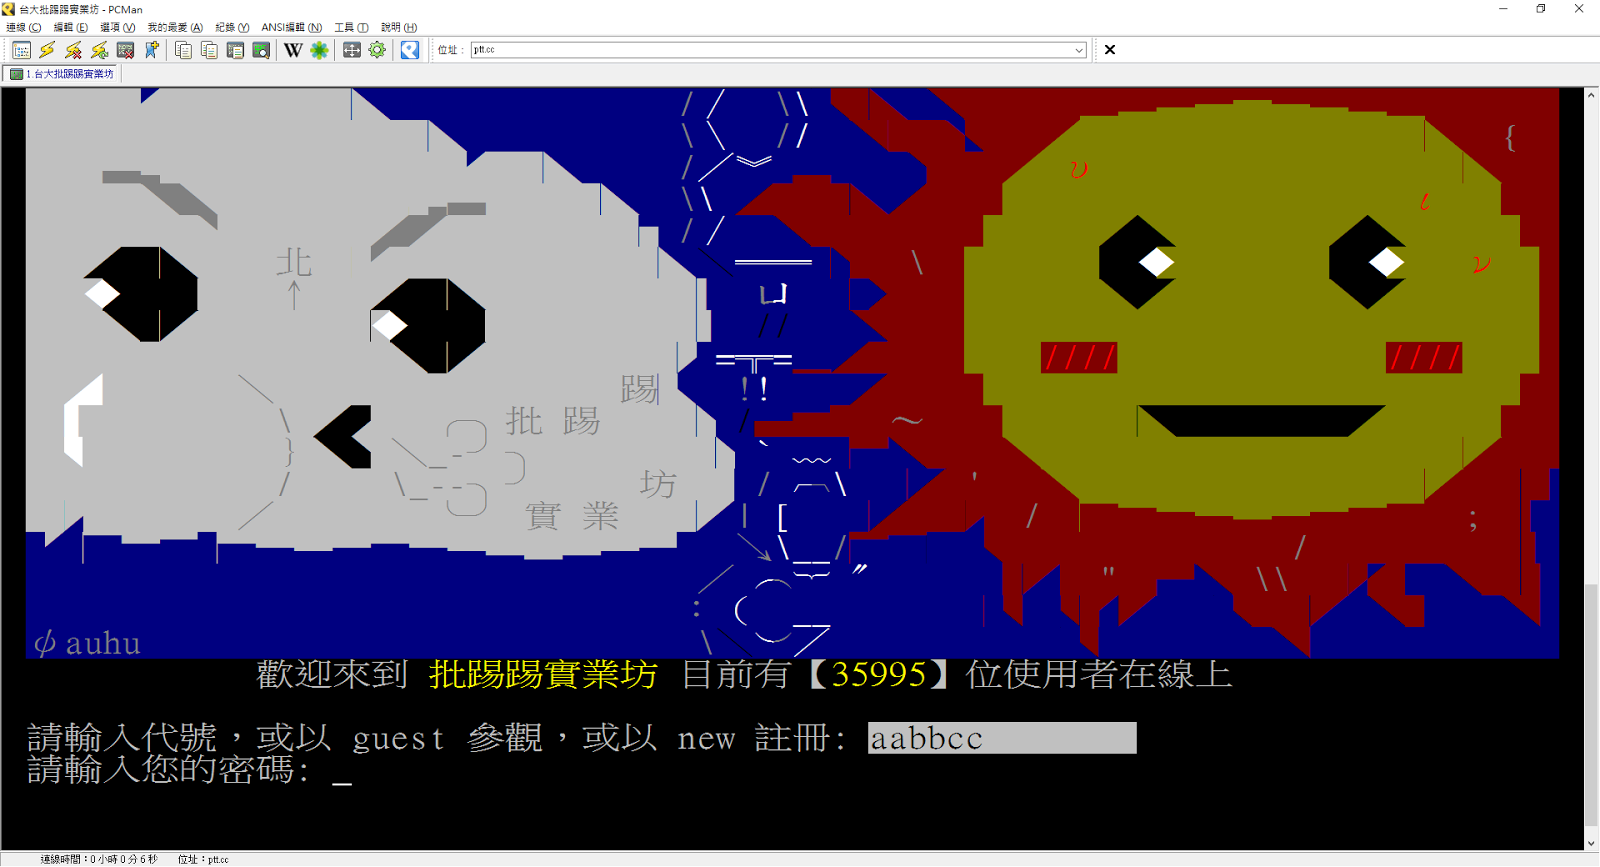
我們常說SSH是安全的,Telnet是不安全的,因為傳輸的過程當中沒有加密,所以如果有人能在中間擷取封包就能看到帳號密碼,那是真的嗎? 我們試著連上一個使用telnet協定服務輸入帳號密碼, 奇怪,我不是打aabbcc嗎?怎麼只有一個a呢? 原來是因為他是一個字元一個字元傳輸的, 這時候可以使用Wireshark的TCP Stream來看,他會把多筆TCP整合成軌跡。 網頁如果是使用http,出現輸入帳號密碼的時候。 也是用明碼傳輸。 另外FTP也是明碼傳輸。 https就算抓到封包也都是加密的,什麼都看不到,那是不是表示只要能找到加密的金鑰就可以解密了呢? 如何抓取本機電腦  symmetric session key  可以參考這篇 https://jimshaver.net/2015/02/11/decrypting-tls-browser-traffic-with-wireshark-the-easy-way/ 我們把https傳輸加密的  symmetric session key  想辦法存成檔案。 找一個使用https輸入帳號密碼的網站。 把金鑰餵給Wireshark,果然發現底下多一個解密的欄位,然後帳號密碼資訊還是找的到。 結論:由於 Telnet、Ftp和http都是使用明碼傳輸資料,如果資料中間被人擷取封包,很容易得到帳號密碼,因此目前都被SSH、Sftp和https取代。